

セキュリティとプライバシーは常に最優先事項であるべきですが、それらが欠如した場合の影響を考えると、スパイ行為が発生したり、Linuxベースのシステムに影響を与える脆弱性やマルウェアに関するニュースを目にしたりしたときに初めて、私たちはそれらを思い出すようです。しかし、そうあるべきではありません。セキュリティは最優先事項であるべきです。
より安全に身を守るために、セキュリティに重点を置いた一連の無料オープンソースオペレーティングシステムを分析していきます。そうです、お読みいただいた通りです。セキュリティ重視のLinuxディストリビューションだけでなく、このブログの主な焦点がLinuxであるため見落としがちな、しかし留意しておくべき他のオープンソースプロジェクトも取り上げます。SolarisとそのTrusted機能、あるいはEROSやその進化版であるCapROS、L4マイクロカーネルといった他のオープンソースシステムについても触れることができますが、ここではより多くの人にとってアクセスしやすい、あるいは少なくともより広く知られているシステムに焦点を当てます。
セキュリティ指向の Linux ディストリビューション
これは、 Kali、Parrot、Santokuなどのセキュリティ監査や侵入テストを目的としたディストリビューションを紹介するものではなく、攻撃を防止するように設計された、攻撃に対して強化され防御された、そして私たちのセキュリティ、プライバシー、匿名性を保護するディストリビューションを紹介するものです。もちろん、お好みのディストリビューションを強化することもできますし、このブログでも既にいくつかのヒントをご紹介していますが、100%のセキュリティは存在しないということも理解しておく必要があります。
アルパイン Linux:

Alpine Linuxは、軽量であることに加えて、デフォルトでカーネルにPaXパッチとgrsecurityを使用し、攻撃に悪用される可能性のあるバッファオーバーフローに対する「スタック破壊」保護を備えたすべてのパッケージをコンパイルするディストリビューションです。
アネックス:
Mandrivaをベースとし、安全なシステムを提供するように設計されたAnnvixには、セキュリティを強化するためのProPoliceや、安全なデフォルト設定などが含まれています。
強化された Gentoo:
Hardened Gentooは、その名の通り、 ProPolice、PaX、および侵入検知、強制アクセス制御などのその他のセキュリティシステムで強化されたGentooディストリビューションです。
イミュニックス:
Immunixは、セキュリティを強化した商用ディストリビューションです。StackGuard、暗号化、セキュリティパッチ、エクスプロイト対策などが含まれています。
メンポ:
Mempoは、FreenetやTorといったプロジェクトを活用した、プライバシー重視のDebianベースのディストリビューションを隠蔽している。
オープンウォールプロジェクト:
Openwall Projectは、GNU/Linuxディストリビューションのコードを修正し、Linuxカーネルを強化し、他のプロジェクトから着想を得たデザインを採用し、独自の改良版Blowfishアルゴリズムをパスワードハッシュに使用した暗号化機能を備え、OpenBSDとの互換性を持つディストリビューションです。
キューブOS:
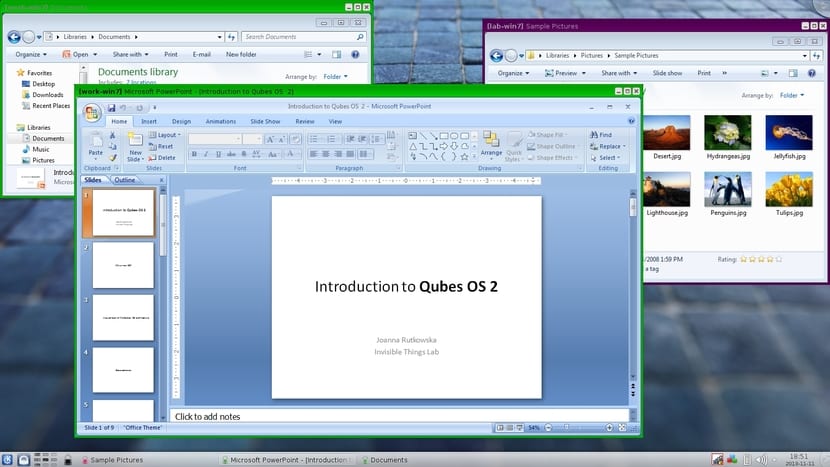
QubesOSは、ハッキング不可能なように設計されたLinuxディストリビューションです。少なくとも開発者たちはそう主張しています。Xenハイパーバイザーをベースにしており、仮想マシンを使用してプログラムを分離することで、仮想マシン内の問題や潜在的な脆弱性がシステム自体のセキュリティに影響を与えることを防ぎます。
レプリカント:

Replicantは、Androidのクローズドソースコードをすべてオープンソースの代替コードに置き換えたAndroidオペレーティングシステムです。そのため、Googleのオペレーティングシステムよりもオープンソース化が進んでいます。さらに、コアシステムを強化するセキュリティ改善も組み込まれています。モバイルデバイスとデスクトップコンピュータの両方にとって良い選択肢となるでしょう。
サブグラフOS:

Subgraph OSは、高度な技術知識を持たないセキュリティ愛好家向けのディストリビューションです。開発者は当初からセキュリティ確保に万全を期し、エンドユーザーの利便性を高めています。Grsecurity、PaX、Linux名前空間、アプリケーションのコンテナ化のためのXpra、ファイル暗号化などの強力な攻撃対策機能に加え、ネットワークセキュリティのためのTorなど、ソフトウェアの完全性を重視しています。
尾:

Tails(Amnesic Incognito Live System)は、すでに詳しく解説した非常に人気のあるLinuxディストリビューションです。匿名ブラウジングとオンライン上での痕跡を残さないことでセキュリティを強化するように設計されています。エドワード・スノーデンが使用したOSだと主張する情報源もありますが、この情報は鵜呑みにすべきではありません。開発者は正確には不明ですが、Debianをベースとしており、匿名性のためにTorとI2Pを使用しています。さらに、ライブモードで実行できるため、コンピュータへのインストールが不要で、痕跡も残りません。
Ubuntuプライバシーリミックス:
Ubuntu Privacy Remixは、その名の通り、一連のプライバシー保護ツールを備えたUbuntuディストリビューションです。
Whonix:
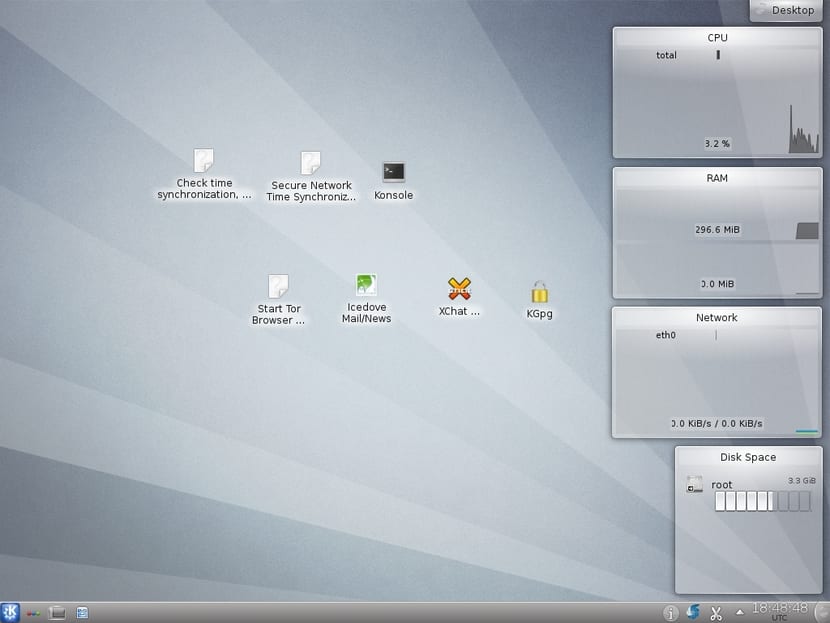
これも私のお気に入りの一つです。Whonixはセキュリティにこだわる人向けのディストリビューションでもあります。Debianベースの汎用ディストリビューションで、VirtualBoxを使用して、アプリケーションの実行やウェブサイトの運用を行う一連の仮想マシンを作成します。これにより、システムはマルウェアや使用するソフトウェアの脆弱性、ネットワークの脅威から隔離されます。1つの仮想マシンはTor(オプションでI2P)を使用し、接続のゲートウェイとして機能します。これはWhonix-Gatewayと呼ばれています。もう1つの仮想マシンはWhonix-Workstationと呼ばれ、アプリケーションがネットワークから完全に隔離された状態で実行される場所です。
IprediaOS:

IprediaOS は、より匿名的な接続に I2P を使用する Linux ベースのオペレーティング システムです。 また、インターフェースは非常にフレンドリーで美しくシンプルなので、あまり問題はありません。
セキュリティオニオン:
Security Onionは、その名の通り、Ubuntuベースのディストリビューションで、侵入検知およびセキュリティ監視ツール群を備えています。これらのツールには、Snort、Suricata、Sguil、Bro、Xplicoなどが含まれます。
その他のセキュリティ指向のオペレーティング システム
BSDの世界にも優れた代替システムがあります。このブログでは、BSDを否定したことは一度もありません。FreeBSD、OpenBSDなどの代替オープンソースオペレーティングシステムに関するニュースや洞察を提供しようと常に努めてきました。さて、これらのBSDの中でも、セキュリティの分野で特に重要なものが3つあります。
OpenBSD:

OpenBSDは、セキュリティを開発の中核原則として重視するオープンソースのBSD系オペレーティングシステムです。コードはチームメンバーによって厳密にコンパイルされ、ProPoliceベースの実行保護、デフォルトで有効化されているASLRサポート、バイナリ用のPIE(位置独立実行可能ファイル)サポートなどのセキュリティツールがレビューされ、開発に貢献されています。
TrustedBSD:

TrustedBSDは、セキュリティ強化を目的としたFreeBSDのサブプロジェクトです。そのセキュリティ対策は、ハッカーに人気の高いセキュリティマニュアルである「オレンジブック」で定められた基準を採用しています。アクセス制御リスト、強制アクセス制御、その他のセキュリティ拡張機能を活用しています。
強化されたBSD:

HardenedBSDはFreeBSDのフォークであり、セキュリティ強化に重点を置いています。カーネルは改訂・改良されて強化されており、ASLR、PIE、PTraceによるセキュリティ強化など、多くの便利なツールやセキュリティ強化機能が含まれています。TrustedBSDと同様に、Solarisのセキュリティと共通する部分があるかもしれません。
ヒント:
私のアドバイスは、あまりこだわりすぎず、適度な範囲にとどめておくことです。セキュリティは重要ですが、それに執着しすぎるべきではありません。これらのプロジェクトをすべて見て、それぞれの中から自分の好みのディストリビューションに適用できる最適なものを見つけてください。例えば、Elementary OS、Ubuntu、Mint、openSUSEなどを使用している場合、それらが提供するパッケージやツールをインストールし、常に最新の状態に保ち、暗号化システムを使用したり、Dockerなどのコンテナを使用してアプリケーションを実行したりすることができます。
このブログでは、セキュリティに関連する、皆様にも興味を持っていただけそうな記事を既に公開しています。
Linuxディストリビューションについて、特に注目すべきものはどれでしょうか?一般的な用途にはWhonix、ブラウジングにはTailsをお勧めします。ご意見やご感想をお気軽にお寄せください。この記事が、お気に入りのディストリビューション選びの参考になれば幸いです。これらのオペレーティングシステムを比較したい場合は、Whonixと他のプロジェクトを比較しているこちらのウェブサイトをご覧ください。
インデックス