

IBMのセキュリティ研究者らは先日、イランのハッキング集団APT34がxHuntと共同で作成した「ZeroClear」と呼ばれる新たなマルウェアファミリーを発見したと発表した。このマルウェアは中東の産業およびエネルギー分野を標的としている。研究者らは被害企業の名前は公表しなかったものの、マルウェアを分析した詳細な28ページのレポートを公開した。
ZeroClearはWindowsのみに影響を与えます。その名前が示すように、バイナリファイルのプログラムデータベースパス(PDB)を使用して、侵害されたWindowsマシンのマスターブートレコード(MBR)とパーティションを上書きする破壊的な攻撃を実行するためです。
ZeroClearは、「Shamoon」(2012年以来、石油会社への攻撃に使用されたことで広く話題になったマルウェア)と動作がやや似ているマルウェアに分類されます。ShamoonとZeroClearは機能や動作が似ていますが、研究者らは両者は別個のマルウェアであると述べています。
Shamoonマルウェアと同様に、ZeroClearも「RawDisk by ElDos」と呼ばれる正規のハードドライブコントローラを使用して、Windowsを実行しているターゲットコンピュータのマスターブートレコード(MBR)とディスクパーティションを上書きします。
ElDosドライバは署名されていませんが、このマルウェアは脆弱だが署名されていないVirtualBoxドライバをロードすることで、署名検証メカニズムを回避し、署名されていないElDosドライバをロードすることに成功します。
このマルウェアは、セキュリティ対策が脆弱なネットワークシステムへのアクセス権を取得するために、ブルートフォース攻撃によって展開されます。攻撃者は標的デバイスへの感染に成功すると、感染プロセスの最終段階として、マルウェアを社内ネットワーク全体に拡散させます。
「ZeroCleareクリーナーは、攻撃全体の最終段階の一部です。 32ビットシステムと64ビットシステムに適合したXNUMXつの異なる形式を展開するように設計されています。
64ビットマシンでのイベントの一般的なフローには、脆弱な署名付きドライバーを使用し、それをターゲットデバイスで悪用して、ZeroCleareがWindowsハードウェア抽象化レイヤーをバイパスし、署名なしドライバーが64ビットで実行されないようにするオペレーティングシステムの保護手段をバイパスできるようにすることが含まれます。マシン」、IBMレポートを読みます。
このチェーンの最初のコントローラーはsoy.exeと呼ばれ、Turlaドライバーローダーの改良版です。
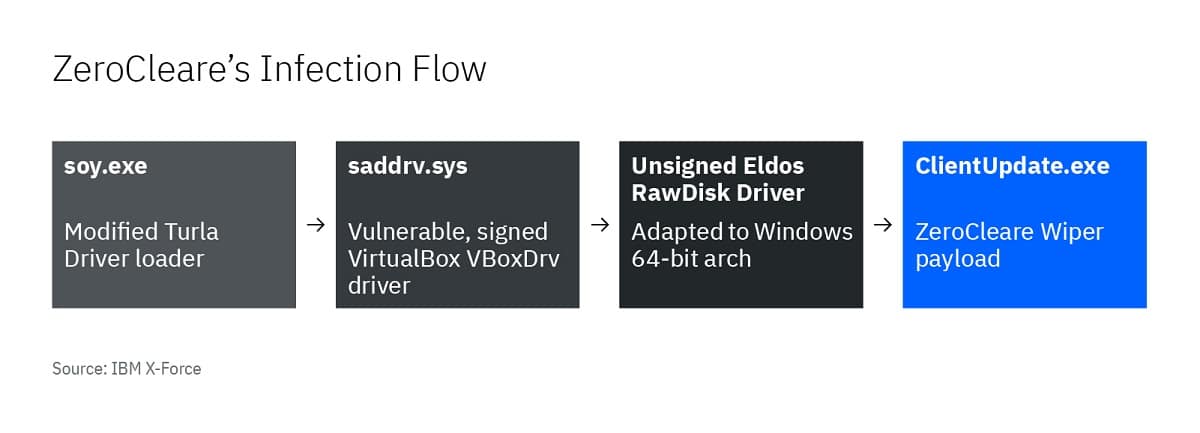
このドライバは、脆弱なバージョンのVirtualBoxドライバをロードするために使用され、攻撃者はこの脆弱性を悪用してEldoS RawDiskドライバをロードします。RawDiskはファイルやパーティションを操作するための正規のユーティリティであり、Shamoon攻撃者もMBRにアクセスするために使用していました。
ZeroCleareは、デバイスのコアにアクセスするために、意図的に脆弱なドライバーと悪意のあるPowerShell / Batchスクリプトを使用して、Windowsコントロールをバイパスします。 これらの戦術を追加することで、ZeroCleareは影響を受けるネットワーク上の多数のデバイスに広がり、数千のデバイスに影響を及ぼし、完全に回復するまでに数か月かかる可能性のある停止を引き起こす可能性のある破壊的な攻撃の種をまきました。」
研究者が明らかにするAPT攻撃の多くはサイバー諜報活動に焦点を当てているが、同じグループの中には破壊工作も行うものもある。歴史的に見ると、こうした工作の多くは中東で行われ、国家にとって重要な資産であるエネルギー企業や生産施設が標的とされてきた。
研究者たちはこのマルウェアの責任を負っている特定の組織を決定的に特定できていないものの、当初はAPT33がZeroClearの作成に関与していた可能性を示唆していた。
その後、IBMはAPT33とAPT34がZeroCleareを作成したと主張しましたが、ドキュメントがリリースされた直後に、属性はxHuntとAPT34に変更され、研究者はそれらがXNUMX%確実ではないことを認めました。
研究者によると、ZeroClearによる攻撃は偶発的なものではなく、特定の分野や組織を標的とした作戦であるようだ。